
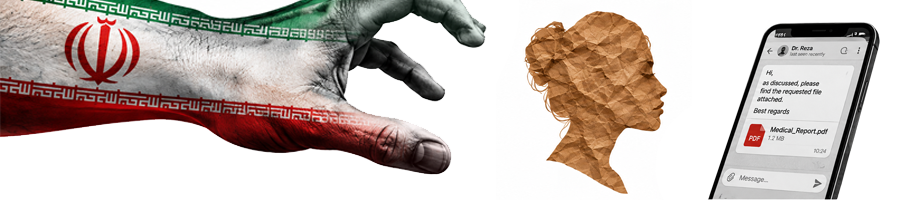
Irans Repression endet nicht an seinen Grenzen
Wer Iran verlässt, verlässt damit nicht zwangsläufig die Reichweite der Islamischen Republik. Besonders Journalist*innen, Aktivist*innen, Menschenrechtsorganisationen und Oppositionelle in der iranischen Diaspora werden auch außerhalb des Landes überwacht, digital angegriffen oder über ihre Angehörigen im Iran unter Druck gesetzt.
Warum diese Menschen für die Islamische Republik von Bedeutung sind, hängt unmittelbar mit der Kontrolle von Informationen zusammen. Innerhalb Irans können Webseiten gesperrt, Internetverbindungen unterbrochen und Veröffentlichungen verfolgt werden. Doch Informationen, die das Land einmal verlassen haben, entziehen sich dieser Kontrolle zunehmend.
Gerade während der Protestbewegung Frau, Leben, Freiheit wurde sichtbar, welche Rolle dabei grenzüberschreitende Netzwerke spielen. Videos, Bilder und Berichte aus Iran wurden von Journalist*innen, Exilmedien, Aktivist*innen und Menschenrechtsorganisationen aufgegriffen, überprüft, übersetzt und international verbreitet. Die iranische Diaspora ist damit nicht nur eine Gemeinschaft außerhalb des Landes, sondern ein wichtiger Teil der Informationswege zwischen Iran und der internationalen Öffentlichkeit.
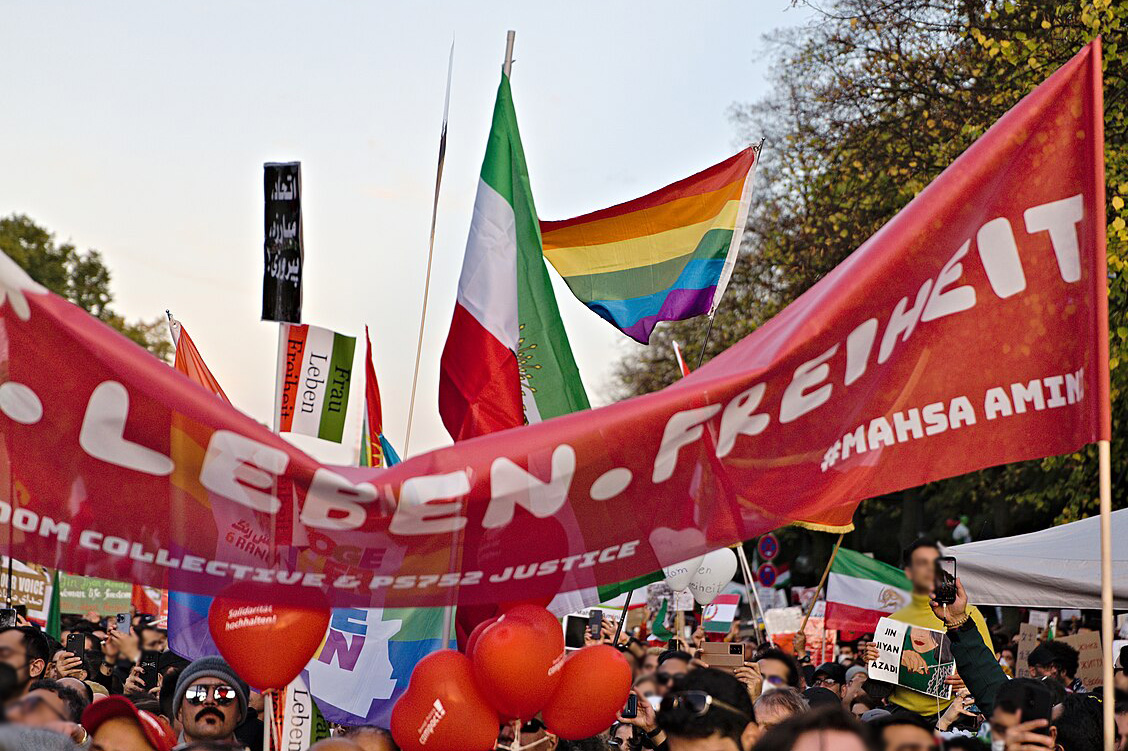 Bildquelle: Leonhard Lenz CC0 1.0, via Wikimedia Commons. Bild zugeschnitten.
Genau hier setzt eine andere Form der Repression an. Wenn sich Informationen außerhalb Irans nicht mehr durch Netzsperren kontrollieren lassen, können diejenigen ins Visier geraten, die sie verbreiten: durch Überwachung, Phishing und Schadsoftware, durch Drohungen oder durch Druck auf Familienangehörige im Iran.
In der Forschung wird dieses Vorgehen als transnationale Repression bezeichnet. Digitale Technologien haben ihre Reichweite erheblich erweitert – und ermöglichen es der Islamischen Republik, Menschen auch Tausende Kilometer außerhalb ihrer Staatsgrenzen zu beobachten und unter Druck zu setzen.
Wenn Repression die Staatsgrenze überschreitet
Transnationale Repression ist kein ausschließlich iranisches Phänomen. Wissenschaft und Menschenrechtsorganisationen dokumentieren entsprechende Praktiken zahlreicher autoritärer Staaten. Das Spektrum reicht von Überwachung, Cyberangriffen und Online-Belästigung über Druck auf Angehörige bis hin zu Entführungen und körperlicher Gewalt.
Digitale Technologien haben dieses Instrumentarium erheblich erweitert. Der Politikwissenschaftler Marcus Michaelsen beschreibt, wie autoritäre Regierungen politische Exilgruppen inzwischen mit einer Reichweite und Geschwindigkeit beobachten können, die ohne digitale Kommunikation kaum möglich wäre. Überwachung, Hacking und Online-Belästigung richten sich dabei nicht nur gegen einzelne Personen. Sie können Vertrauen innerhalb politischer Netzwerke beschädigen, Kontakte zwischen Exil und Herkunftsland erschweren und Selbstzensur fördern.
Michaelsen und Johannes Thumfart sprechen deshalb von digitaler transnationaler Repression. Ihre Wirkung reicht über die unmittelbar angegriffenen Personen hinaus. Wenn die Islamische Republik beispielsweise eine Journalistin in Deutschland überwacht, bedroht oder digital angreift und sie deshalb bestimmte Themen meidet, Kontakte abbricht oder ihre öffentliche Arbeit einschränkt, wirkt iranische Repression faktisch auf deutschem Staatsgebiet weiter. Sie kann damit Freiheiten beeinträchtigen, die hier geschützt sind – etwa die freie journalistische und politische Betätigung oder das Engagement in der Zivilgesellschaft.
Die Europäische Union behandelt diese Entwicklung inzwischen ausdrücklich als Sicherheits- und Menschenrechtsproblem. Im Juli 2025 verhängte der Rat der EU Sanktionen gegen acht Personen und das sogenannte Zindashti-Netzwerk wegen schwerer Menschenrechtsverletzungen und transnationaler Repression. Nach Angaben der EU setzte Iran dabei auch kriminelle und organisierte kriminelle Strukturen als Stellvertreter gegen Dissident*innen und Menschenrechtsverteidiger*innen außerhalb des Landes ein.
Digitale und physische Repression dürfen dabei nicht gleichgesetzt werden. Ein Phishingangriff ist nicht automatisch die Vorbereitung eines Anschlags. Beide können jedoch Bestandteile eines größeren Instrumentariums sein, mit dem Informationen gesammelt, Menschen beobachtet und politische oder journalistische Tätigkeit außerhalb Irans beeinflusst werden können.
Dass dies für Deutschland keine theoretische Frage ist, zeigt auch der Verfassungsschutzbericht 2025. Die Bedrohung durch Spionage, Cyberangriffe und transnationale Repression bleibt nach Einschätzung der deutschen Sicherheitsbehörden hoch; Iran gehört neben Russland und China zu den wichtigsten Ausgangsstaaten nachrichtendienstlicher Aktivitäten gegen Deutschland.
CHOSEN BRICK: Der Angriff beginnt lange vor der Malware
Wie konkret solche Operationen aussehen können, zeigt eine gemeinsame Warnung des britischen National Cyber Security Centre (NCSC), des FBI und des niederländischen Nachrichtendienstes AIVD vom 15. September 2026. Die Behörden beschreiben darin eine Familie von Schadsoftware, die das FBI als HEAVYGRAM und das NCSC als CHOSEN BRICK bezeichnet. Das FBI verfolgt ihren Einsatz mindestens bis in den Herbst 2023 zurück; CHOSEN-BRICK-Varianten wurden nach Angaben der gemeinsamen Warnung spätestens seit 2025 gezielt gegen Personen in verschiedenen Ländern eingesetzt.
Das FBI schreibt den Einsatz Cyberakteuren zu, die im Auftrag des iranischen Geheimdienstministeriums MOIS handeln. Zu den dokumentierten Zielgruppen gehören iranische Oppositionelle, Aktivist*innen und Journalist*innen außerhalb Irans.
Der vielleicht wichtigste Teil der Warnung betrifft allerdings nicht die Schadsoftware selbst, sondern die Frage, wie sie auf die Computer der Betroffenen gelangt.
Solche Angriffe funktionieren anders als klassische Spamkampagnen. Statt möglichst viele Menschen mit derselben Nachricht zu erreichen, werden einzelne Zielpersonen recherchiert und anschließend individuell angesprochen. Die Täter versuchen zunächst, eine Situation herzustellen, in der das spätere Öffnen einer Datei oder eines Links plausibel erscheint. Dieses Vorgehen wird als Social Engineering bezeichnet: Am Anfang steht nicht zwingend eine technische Sicherheitslücke, sondern die gezielte Manipulation von Vertrauen.
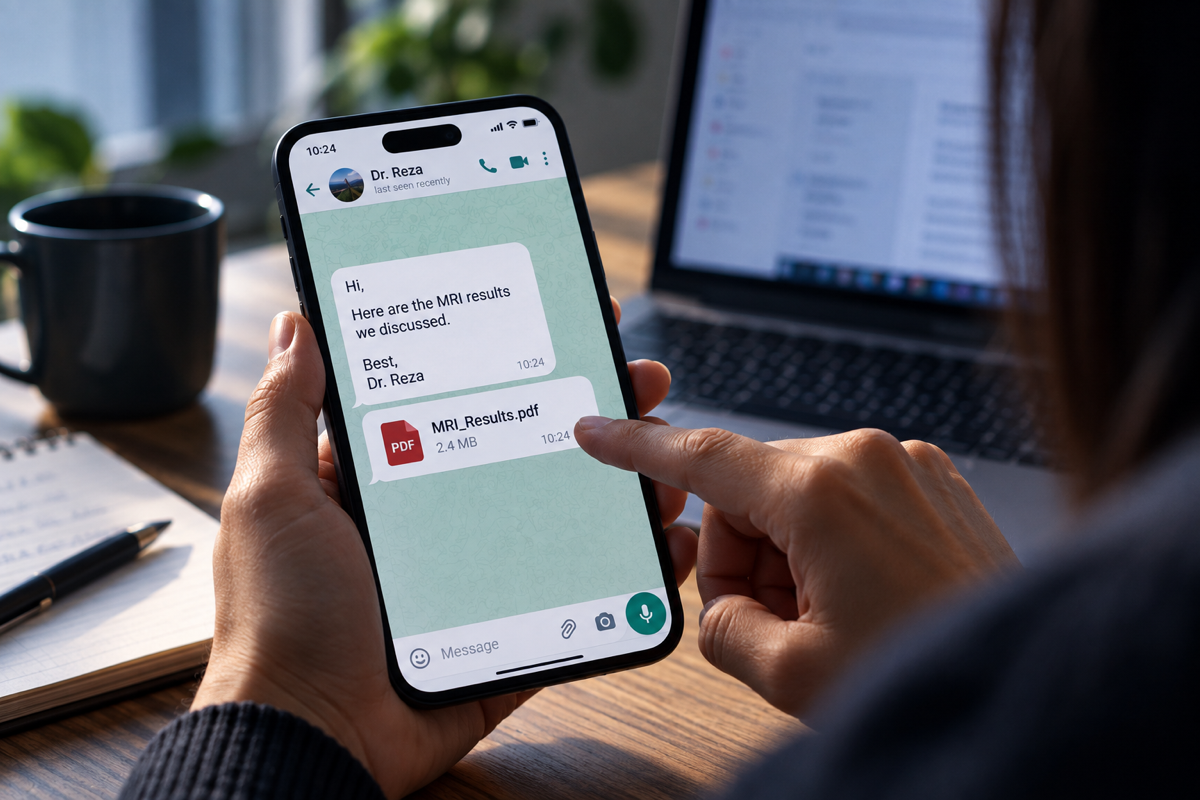 Bildquelle: KI Symbolbild.
Die Kontaktaufnahme kann beispielsweise über Telegram oder WhatsApp erfolgen. Das FBI dokumentierte bei den untersuchten Fällen zusätzlich Instagram. Angreifer können sich als bereits bekannte Personen oder als technischer Support eines Messengerdienstes ausgeben und dabei Informationen verwenden, die zur Arbeit, zum persönlichen Umfeld oder zur aktuellen Situation der Zielperson passen.
In einigen dokumentierten Fällen mussten die Angreifer zunächst überhaupt keine Schadsoftware einschleusen. Betroffene wurden dazu gebracht, die legitime Fernwartungssoftware AnyDesk zu installieren und anschließend die für einen Fernzugriff erforderlichen Daten weiterzugeben. AnyDesk selbst ist dabei keine Schadsoftware. Missbraucht wird vielmehr eine reguläre Funktion des Programms, nachdem die Zielperson davon überzeugt wurde, den Zugriff freiwillig zu ermöglichen.
In anderen Fällen folgt nach dem Aufbau von Vertrauen eine manipulierte Datei oder Anwendung. Bei CHOSEN BRICK wurde eine Datei beispielsweise als medizinischer MRT-Befund ausgegeben. Andere Schadprogramme tarnten sich als bekannte Anwendungen wie Pictory, RunwayML, Norton Antivirus, Telegram, Adobe Flash Player oder der Passwortmanager KeePass.
Die Täuschung endet dabei nicht mit dem Dateinamen. Nach dem Öffnen kann eine Benutzeroberfläche erscheinen, die tatsächlich zu dem angeblichen Programm passt. Eine gefälschte Pictory-Version zeigte beispielsweise eine Anmeldeseite und Optionen für ein Abonnement beziehungsweise einen Testzeitraum. Während die Zielperson weiterhin den Eindruck hat, die erwartete Anwendung vor sich zu haben, werden im Hintergrund weitere Komponenten installiert und CHOSEN BRICK ausgeführt.
Das bedeutet nicht, dass ein Opfer leichtfertig eine offensichtlich dubiose Datei öffnet. Wer tatsächlich medizinische Unterlagen erwartet, regelmäßig Dokumente mit Kolleg*innen austauscht oder von einer scheinbar bekannten Person gebeten wird, eine Datei zu prüfen, befindet sich in einer völlig anderen Entscheidungssituation als beim Erhalt einer anonymen Spam-Mail.
Die Angreifer passen ihr Vorgehen zudem an vorhandene Schutzmaßnahmen an. Nach Angaben des NCSC wurden Zielpersonen teilweise zunächst über beruflich genutzte Geräte angesprochen. Scheiterte die Infektion dort oder erschien das Entdeckungsrisiko zu hoch, versuchten die Angreifer, die Betroffenen dazu zu bewegen, dieselbe Datei stattdessen auf einem privaten Computer zu öffnen – und damit die Sicherheitsmechanismen der Organisation zu umgehen.
Andere dokumentierte iranische Cyberoperationen zeigen ebenfalls, wie weit die Vorbereitung solcher Angriffe gehen kann. RaazNet analysierte 2026 Angriffsmuster der dem iranischen Geheimdienst zugerechneten Gruppe MuddyWater. Dabei wurden Köder gezielt an das berufliche Umfeld der Opfer angepasst: Ingenieur*innen erhielten vermeintliche Projektunterlagen, Finanzmitarbeiter*innen passend gestaltete Abrechnungen und Cashflow-Dokumente. In anderen Operationen wurden beispielsweise Flugtickets oder diplomatische Einladungen als Köder verwendet.
Teilweise wurden zuvor echte E-Mail-Konten kompromittiert und anschließend benutzt, um weitere Zielpersonen anzuschreiben. Eine Nachricht kann dadurch tatsächlich von der Adresse einer bekannten oder vertrauenswürdigen Person beziehungsweise Institution stammen – nur sitzt nicht mehr diese Person allein am anderen Ende.
In einem von RaazNet rekonstruierten Angriff wurde sogar die Darstellung des Dokuments Teil der Täuschung. Eine manipulierte Excel-Datei zeigte zunächst absichtlich unleserliche Inhalte. Um den vermeintlichen Inhalt sehen zu können, sollte die Zielperson deaktivierte Office-Funktionen wieder einschalten. Genau diese Freigabe ermöglichte anschließend die Ausführung des Schadcodes.
Der entscheidende Punkt ist deshalb nicht, ob eine Datei auf den ersten Blick verdächtig aussieht. Professionelles Social Engineering versucht, einen glaubwürdigen Grund dafür zu schaffen, warum genau diese Person genau diese Datei in genau diesem Moment öffnen sollte.
Wenn aus einer Nachricht dauerhafte Überwachung wird
Ist CHOSEN BRICK auf einem Windows-System aktiv, kann die Überwachung weit über den Zugriff auf einzelne Dateien hinausgehen. Dokumentiert sind unter anderem Bildschirmaufnahmen, Mikrofonzugriff, der Diebstahl von E-Mails sowie das Auslesen von Telegram- und WhatsApp-Daten aus Browserprofilen. Die Malware kann außerdem weitere Dateien und Schadsoftware herunterladen und ausführen.
Damit kann ein kompromittierter Rechner Einblick in große Teile des digitalen Lebens einer Zielperson geben: mit wem sie kommuniziert, welche Nachrichten sie erhält, woran sie arbeitet und welche Personen zu ihrem Umfeld gehören. Bildschirm- und Audiodaten können darüber hinaus Inhalte sichtbar machen, die überhaupt nicht dauerhaft als Datei auf dem Rechner gespeichert werden.
 Bildquelle: Alexander Nrjwolf, via unsplash. Bild zugeschnitten.
Das FBI dokumentierte außerdem Funktionen zum Zugriff auf Geräte, die über USB beziehungsweise das Media Transfer Protocol mit dem Computer verbunden sind. Dadurch können unter bestimmten Umständen auch Dateien eines angeschlossenen Smartphones erreichbar werden.
Bei einer untersuchten Variante fanden sich zudem Bilder des Opfers während Zoom-Gesprächen zusammen mit Audiodateien. Der analysierte Code enthielt Funktionen zur Aufnahme von Bildschirmbereichen sowie zur Verarbeitung von Mikrofon- und Computer-Audio. In einzelnen Fällen kann sich die Überwachung damit auch auf Inhalte von Audio- und Videoanrufen erstrecken.
Bemerkenswert ist auch die doppelte Rolle von Telegram. Der Messenger kann zunächst für die Kontaktaufnahme mit dem Opfer genutzt werden; nach erfolgreicher Infektion verwendet CHOSEN BRICK Telegram-Bots auch zur technischen Steuerung der Schadsoftware. Gesammelte Daten können über diese Infrastruktur sowie über reguläre Cloud-Speicherdienste übertragen werden. Dadurch bewegt sich ein Teil der Kommunikation über Dienste, deren Nutzung für sich genommen völlig unauffällig sein kann.
Die dokumentierte Malware bleibt zudem nach einem Neustart des Windows-Rechners aktiv. Sie kann sich automatisch wieder starten und weitere Komponenten nachladen. Einige untersuchte Varianten veränderten außerdem Einstellungen von Microsoft Defender, um bestimmte Verzeichnisse von der Überprüfung durch den Virenscanner auszunehmen.
Ein kompromittierter Computer betrifft nicht nur seinen Besitzer
Für Menschen aus der iranischen Diaspora betrifft ein kompromittiertes Gerät möglicherweise weit mehr als die Person, der es gehört. Messenger, E-Mail-Konten und Adressbücher können Informationen über Journalist*innen, Aktivist*innen, Familienangehörige und Kontakte innerhalb Irans enthalten.
Nach Angaben der gemeinsamen Behördenwarnung können die gewonnenen Informationen genutzt werden, um Kontakte, Aufenthaltsorte und Muster alltäglicher Aktivitäten zu ermitteln. Bei Journalist*innen können dadurch beispielsweise Informationen über Quellen sichtbar werden. Bei Aktivist*innen und Oppositionellen können Nachrichten, E-Mails und Dateien wiederum Personen offenlegen, die selbst nie unmittelbar Ziel eines Cyberangriffs waren.
Ein erfolgreicher Angriff auf einen einzelnen Computer kann damit Einblick in ein wesentlich größeres soziales Netzwerk ermöglichen.
Nach Angaben der Sicherheitsbehörden erschienen persönliche Informationen früherer CHOSEN-BRICK-Opfer später auf Websites, die die Islamische Republik unterstützen. Der digitale Angriff endet damit nicht zwangsläufig beim Datendiebstahl. Erbeutete Informationen können anschließend veröffentlicht, zur Identifizierung weiterer Personen oder zur Einschüchterung und Rufschädigung der Betroffenen genutzt werden.
Keine einzelnen Hacker, sondern organisierte Infrastruktur
Ein zweiter aktueller Fund zeigt, dass solche Angriffe nicht als Arbeit einzelner Hacker verstanden werden sollten.
Im August 2026 veröffentlichte RaazNet eine Analyse der Windows-Überwachungsplattform Saqeb. Grundlage sind 2025 veröffentlichte interne Dokumente und Malware-Samples, die mit der als Charming Kitten bekannten und den iranischen Revolutionsgarden zugerechneten Cybergruppe in Verbindung gebracht werden.
Saqeb wird darin nicht als einzelne Schadsoftware mit einem bestimmten Zweck beschrieben, sondern als Infrastruktur für längerfristige Überwachung. Nach den analysierten Unterlagen kann die Plattform Fernbefehle ausführen, Dateien auslesen, Tastatureingaben protokollieren und Screenshots erstellen. Besonders relevant sind Module, die Telegram-Sitzungsdaten sowie in Firefox gespeicherte Zugangsdaten auslesen sollen.
Der Zugriff auf Telegram-Sitzungsdaten ist deshalb interessant, weil eine gültige Sitzung unter Umständen den Zugang zu einem Konto ermöglicht, ohne dass bei jedem Zugriff erneut das eigentliche Passwort eingegeben werden muss. Browserdaten können wiederum Zugangsdaten zu E-Mail-Konten, sozialen Netzwerken oder Cloudspeichern enthalten.
Aufschlussreich ist auch die Verwaltungsseite der Plattform. Die geleakten Dokumente beschreiben verschiedene Operatorenkonten, Benutzerverwaltung und Ereignisprotokolle. Das deutet auf eine Infrastruktur hin, mit der mehrere kompromittierte Rechner über längere Zeit von mehreren Personen verwaltet werden können.
Dabei ist eine Einschränkung wichtig: Interne Handbücher zeigen zunächst, welche Fähigkeiten die Entwickler vorgesehen haben. Sie beweisen nicht automatisch, dass jede beschriebene Funktion tatsächlich eingesetzt wurde oder wie groß die Zahl der infizierten Systeme war. Auch RaazNet weist ausdrücklich auf diese Grenze hin.
Die Analyse ermöglicht dennoch einen seltenen Einblick in die organisatorische Seite solcher Cyberoperationen. Hinter einem Link in einer einzelnen Nachricht kann eine wesentlich größere technische und personelle Infrastruktur stehen.
Eine Strategie mit langer Vorgeschichte
CHOSEN BRICK, HEAVYGRAM und Saqeb sind aktuelle Beispiele, die zugrunde liegende Strategie ist jedoch deutlich älter.
Bereits 2015 dokumentierte Citizen Lab an der Universität Toronto eine aufwendige Phishingkampagne gegen Mitglieder der iranischen Diaspora und einen westlichen Menschenrechtsaktivisten. Auch damals verfügten die Angreifer über detaillierte Kenntnisse der beruflichen und persönlichen Aktivitäten ihrer Ziele.
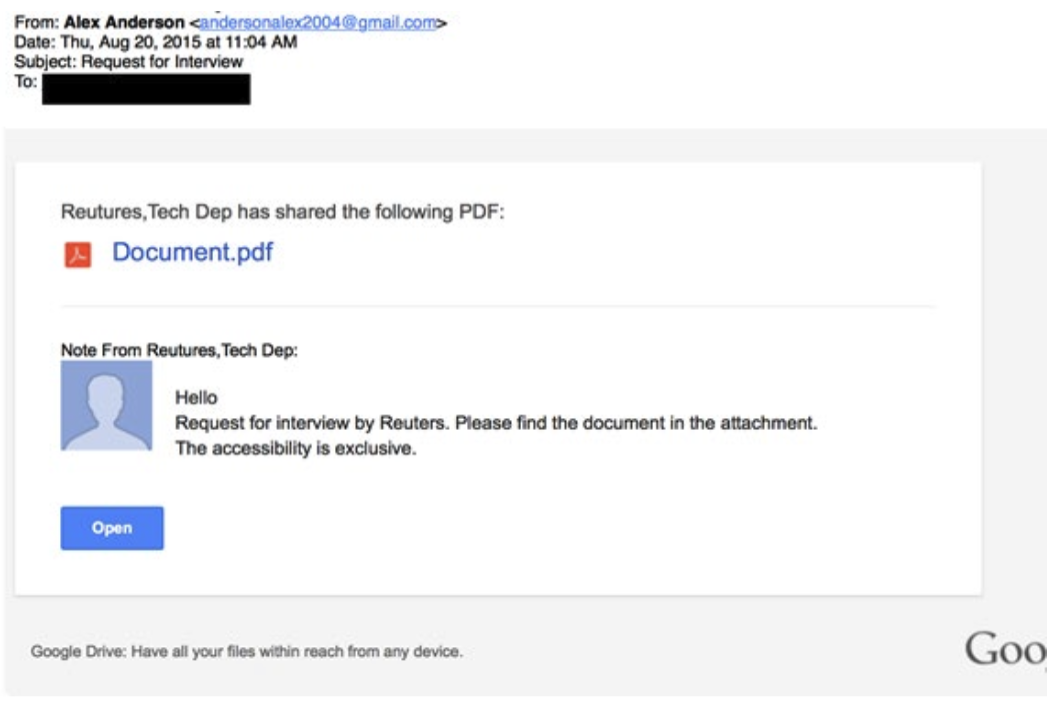 Bildquelle: London Calling" CC BY 4.0, via The Citizen Lab. Bild zugeschnitten.
In einem dokumentierten Fall meldete sich ein Mann telefonisch auf Farsi und schlug eine Zusammenarbeit vor, die zu den tatsächlichen Aktivitäten der Zielperson passte. Kurz danach folgte eine vermeintliche Google-Drive-Einladung. Die dort angezeigte Login-Seite war jedoch gefälscht und bereits mit persönlichen Informationen der Zielperson vorbereitet.
Besonders bemerkenswert war der Versuch, selbst Zwei-Faktor-Authentifizierung zu umgehen. Während das Opfer seine Daten auf der gefälschten Seite eingab, versuchten die Angreifer gleichzeitig, sich beim echten Dienst anzumelden. Der daraufhin tatsächlich von Google verschickte Sicherheitscode sollte anschließend ebenfalls über die gefälschte Seite abgefangen werden.
In einem anderen dokumentierten Fall gab sich ein Angreifer telefonisch als Journalist aus und nahm anschließend per E-Mail Kontakt auf.
Die technische Infrastruktur hat sich seitdem weiterentwickelt. Das Grundprinzip ist erstaunlich stabil geblieben: Recherche schafft Glaubwürdigkeit, Glaubwürdigkeit schafft Vertrauen und Vertrauen öffnet den Weg für den technischen Angriff.
Wenn die Familie zum Druckmittel wird
Die Reichweite transnationaler Repression beruht nicht allein auf Technologie. Sie nutzt auch die Tatsache, dass Menschen ein Land verlassen können, ihre familiären Beziehungen aber häufig über Grenzen hinweg bestehen bleiben.
Eine Person kann seit Jahren in Deutschland leben, während Eltern, Geschwister oder andere Angehörige weiterhin in Iran wohnen. Diese Konstellation kann genutzt werden, um Menschen zu beeinflussen, die selbst außerhalb der unmittelbaren territorialen Reichweite iranischer Behörden leben.
 Bildquelle: Vitaly Gariev, via unsplash. Bild zugeschnitten.
Die Forschung bezeichnet dies als proxy punishment, also stellvertretende Bestrafung. Dana Moss, Marcus Michaelsen und Gillian Kennedy untersuchten das Phänomen anhand von 246 Interviews mit Diaspora-Aktivist*innen aus Iran, Syrien, Ägypten und Libyen. Sie identifizierten fünf wiederkehrende Formen des Drucks auf Angehörige: körperliche Schädigung oder Freiheitsentzug, Drohungen und Belästigung, erzwungene Beteiligung an Propaganda oder Diffamierung, wirtschaftlichen Druck sowie Reiseverbote.
Wie aktuell dieser Mechanismus ist, zeigen Bedrohungen gegen Mitarbeiter*innen des persischsprachigen Senders Iran International. UN-Menschenrechtsexpert*innen äußerten 2025 Sorge um die Sicherheit von 45 Journalist*innen und Beschäftigten sowie 315 ihrer Familienangehörigen. Betroffen waren Menschen in sieben Staaten: Belgien, Kanada, Deutschland, Schweden, die Türkei, das Vereinigte Königreich und die USA.
Nach den den Vereinten Nationen vorliegenden Informationen wurden Angehörige in Iran verhört und überwacht sowie mit Festnahme bedroht. Teilweise sollen Mitarbeiter*innen von Iran International unter Androhung von Konsequenzen für ihre Familien dazu gebracht werden, ihre Arbeit für den Sender einzustellen. Einige Betroffene brachen nach Angaben der UN sogar den Kontakt zu Angehörigen ab, um diese nicht zusätzlich zu gefährden.
Digitale Überwachung und familiärer Druck können sich dabei gegenseitig verstärken. Ein kompromittiertes E-Mail- oder Messenger-Konto kann Kontakte sichtbar machen, während öffentlich zugängliche soziale Netzwerke Beziehungen, Aufenthaltsorte oder berufliche Verbindungen offenlegen können. Was für Nutzer*innen ein alltägliches digitales Beziehungsnetz ist, kann aus Sicht eines Sicherheitsapparates eine Karte relevanter Personen und Kontakte darstellen.
Frauen werden anders angegriffen
Ein weiterer Aspekt wird in der Forschung inzwischen genauer untersucht: Digitale transnationale Repression ist nicht geschlechtsneutral.
Eine 2025 veröffentlichte Studie von Marcus Michaelsen und Siena Anstis basiert auf 51 qualitativen Interviews mit Menschenrechtsaktivistinnen aus sechs Herkunftsländern – darunter Iran – in 17 Aufnahmestaaten. Sie zeigt, dass politische Einschüchterung gegen Frauen häufig mit geschlechtsspezifischen Angriffen verbunden wird. Überwachung und digitale Angriffe werden mit misogynistischer Belästigung und Diffamierung kombiniert, um Aktivistinnen einzuschüchtern, gesellschaftlich zu stigmatisieren oder innerhalb ihrer eigenen Gemeinschaften zu isolieren.
Noch spezifischer ist eine 2026 veröffentlichte Untersuchung zu iranischen Aktivistinnen in Europa und Nordamerika. Auf Grundlage von 19 Interviews beschreiben Hannah Colpitts-Elliott und Tutku Ayhan, wie sich transnationale Repression und frauenfeindliche Angriffe gegenseitig verstärken können.
Besonders relevant ist dabei die von den Autorinnen beschriebene Unschärfe zwischen verschiedenen Akteuren: Für Betroffene kann schwer erkennbar sein, ob eine Drohung unmittelbar von staatlichen Akteuren, von Unterstützern der Islamischen Republik, aus Teilen der Diaspora oder aus anderen misogynistischen Netzwerken stammt.
Gerade diese Unsicherheit kann Teil der Wirkung sein. Eine Aktivistin muss entscheiden, wie ernst sie eine Drohung nimmt, bevor sie zweifelsfrei feststellen kann, wer dahintersteht und welche Möglichkeiten der Absender tatsächlich besitzt.
Vor dem Hintergrund von Frau, Leben, Freiheit erhält dieser Befund besonderes Gewicht. Frauen, die sich gegen die politische und gesellschaftliche Ordnung der Islamischen Republik stellen, können damit auch außerhalb Irans Angriffen ausgesetzt sein, in denen politische Repression und Misogynie ineinandergreifen.
Deutschland ist Teil dieses Raumes
Für Deutschland ist transnationale Repression keine außenpolitische Randfrage. Zu den Zielen iranischer Cyber- und Nachrichtendienstaktivitäten gehören nach Erkenntnissen deutscher Sicherheitsbehörden insbesondere Exiliraner*innen, Oppositionelle, Regimekritiker*innen, Journalist*innen sowie Menschen- und Frauenrechtsaktivist*innen.
Damit berührt transnationale Repression unmittelbar Rechte, die Menschen in Deutschland wahrnehmen können sollen: politische Betätigung, freie Meinungsäußerung, journalistische Arbeit und zivilgesellschaftliches Engagement.
Wenn eine Journalistin in Deutschland bestimmte Themen nicht mehr behandelt, weil sie Konsequenzen für ihre Familie in Iran befürchtet, oder eine Aktivistin Kontakte abbricht, weil sie nicht einschätzen kann, ob ihre Kommunikation überwacht wird, findet die Einschränkung dieser Freiheit faktisch hier statt – auch wenn der Ausgangspunkt der Bedrohung außerhalb Deutschlands liegt.
Wenn bereits die Möglichkeit der Überwachung wirkt
Die Wirkung digitaler transnationaler Repression lässt sich nur unvollständig an der Zahl infizierter Computer oder übernommener Accounts messen.
Für Menschen mit Verbindungen nach Iran verändert bereits das Wissen um solche Operationen alltägliche Entscheidungen. Eine unerwartete Telegram-Nachricht, ein Dokument eines Kollegen oder eine vermeintliche Interviewanfrage können plötzlich eine zweite Bedeutung bekommen. Gleichzeitig stellt sich die Frage, ob die eigene digitale Sicherheit auch die Sicherheit von Kontakten innerhalb Irans betrifft.
Die Forschung beschreibt diesen Effekt als chilling effect. Digitale Überwachung, Hacking und Online-Belästigung können Selbstzensur fördern, Vertrauen innerhalb von Netzwerken beschädigen und Beziehungen zwischen exilierten Aktivist*innen und Menschen im Herkunftsland erschweren.
Darin liegt eine besondere Wirkung digitaler Repression. Ein Staat muss nicht jede Kommunikation überwachen und nicht jede Zielperson erfolgreich kompromittieren. Wenn Menschen Überwachung für realistisch halten und mögliche Konsequenzen nicht abschätzen können, kann bereits diese Unsicherheit Verhalten verändern.
Wenn eine Nachricht oder Datei verdächtig erscheint
Gezielte Cyberangriffe gegen Aktivist*innen, Journalist*innen und andere exponierte Personen sehen häufig nicht wie klassische Phishing-Mails aus. Eine Nachricht kann sich auf reale berufliche oder persönliche Zusammenhänge beziehen, von einer scheinbar bekannten Person stammen oder sogar über einen tatsächlich kompromittierten Account verschickt werden.
Absender über einen zweiten Weg überprüfen
Bei einer unerwarteten Datei oder einem ungewöhnlichen Link sollte nicht allein der angezeigte Absender darüber entscheiden, ob die Nachricht vertrauenswürdig ist. Im Zweifel die betreffende Person über einen anderen, bereits bekannten Kommunikationsweg kontaktieren – beispielsweise telefonisch statt über den Messenger, über den die Datei gekommen ist.
Vorsicht bei unerwarteter Fernwartung
Besondere Vorsicht ist geboten, wenn eine unbekannte oder nur digital bekannte Person technische Hilfe anbietet und dafür zur Installation von AnyDesk oder einer anderen Fernwartungssoftware auffordert. Solche Programme sind legitime Werkzeuge, ermöglichen nach erteilter Freigabe aber weitreichenden Zugriff auf den Rechner. Eine entsprechende Methode wurde bei HEAVYGRAM-Angriffen dokumentiert.
Programme niemals aus zugesandten Dateien installieren
Wird angeblich Telegram, ein Passwortmanager, Sicherheitssoftware oder ein anderes bekanntes Programm geschickt, sollte die zugesandte Installationsdatei nicht verwendet werden. Software immer direkt über die offizielle Webseite beziehungsweise den offiziellen App-Store beziehen.
Sicherheitswarnungen nicht für ein Dokument abschalten
Besondere Vorsicht ist geboten, wenn Word oder Excel verlangen, Makros, „Enable Content“ oder andere blockierte Funktionen einzuschalten, damit ein Dokument angeblich korrekt angezeigt werden kann. Genau solche Aufforderungen wurden bei dokumentierten iranischen Angriffen eingesetzt.
Zwei-Faktor-Authentifizierung beibehalten
Zwei-Faktor-Authentifizierung bietet weiterhin wichtigen zusätzlichen Schutz. Sie ist allerdings kein vollständiger Schutz vor gezieltem Phishing: Bereits 2015 dokumentierte Citizen Lab Angriffe, bei denen Einmalcodes in Echtzeit abgefangen werden sollten. Wo verfügbar, bieten phishingresistente Verfahren wie Passkeys oder Hardware-Sicherheitsschlüssel zusätzlichen Schutz.
Wenn bereits etwas geöffnet wurde
Wer vermutet, eine verdächtige Datei geöffnet, einer fremden Person Fernzugriff gewährt oder Zugangsdaten auf einer möglicherweise gefälschten Seite eingegeben zu haben, sollte wichtige Passwörter von einem anderen, vertrauenswürdigen Gerät ändern und aktive Sitzungen der betroffenen Dienste überprüfen beziehungsweise abmelden.
Bei einem möglichen gezielten Angriff sollte die verdächtige Datei nicht vorschnell gelöscht und der betroffene Rechner nicht einfach weiterbenutzt werden. Dateien, Nachrichten und andere Spuren können für eine technische Untersuchung wichtig sein.
Zwei Seiten derselben Informationskontrolle
Die digitale Zensur innerhalb Irans und die Repression gegen Menschen außerhalb des Landes erscheinen zunächst als zwei unterschiedliche Themen. Tatsächlich betreffen sie jedoch verschiedene Stellen desselben Informationsflusses.
Innerhalb Irans versucht die Islamische Republik mit Netzsperren, Filterung, Überwachung und strafrechtlicher Verfolgung zu beeinflussen, welche Informationen Menschen erreichen, miteinander teilen und veröffentlichen können. Dennoch gelangen Videos von Protesten, Berichte über Menschenrechtsverletzungen, Nachrichten aus Gefängnissen und Dokumentationen staatlicher Gewalt immer wieder nach außen.
Außerhalb Irans werden diese Informationen von Journalist*innen, Aktivist*innen, Menschenrechtsorganisationen und Mitgliedern der Diaspora überprüft, archiviert, übersetzt und weiterverbreitet. Die iranische Diaspora ist damit nicht lediglich Empfängerin von Informationen aus dem Land, sondern Teil einer grenzüberschreitenden Informationsinfrastruktur.
Transnationale digitale Repression setzt an dieser Verbindung an. Phishing und Spyware können Kommunikation offenlegen und Kontakte identifizieren, Überwachung kann soziale Netzwerke sichtbar machen, veröffentlichte persönliche Informationen können Menschen einschüchtern oder diskreditieren. Drohungen können journalistische und politische Arbeit erschweren, während Druck auf Angehörige Menschen vor die Entscheidung stellen kann, welche Risiken ihre öffentliche Tätigkeit für andere mit sich bringt.
So ergänzen sich zwei Formen der Kontrolle: Digitale Zensur erschwert innerhalb Irans den Zugang zu unabhängigen Informationen und deren Verbreitung. Transnationale Repression erhöht außerhalb Irans den persönlichen Preis dafür, diese Informationen sichtbar zu machen.
Das Ergebnis muss kein vollständiges Schweigen sein, um Wirkung zu entfalten. Schon wenn Menschen vorsichtiger kommunizieren, Kontakte reduzieren, bestimmte Themen meiden oder Informationen nicht veröffentlichen, hat Repression einen Teil ihres Zwecks erfüllt.
Quellen
https://academic.oup.com/edinburgh-scholarship-online/book/62048/chapter-abstract/548622180
Nowhere to Hide: Digital Transnational Repression against Exiled Activists from the Middle East
Marcus Michaelsen / Oxford Academic
https://www.cambridge.org/core/journals/european-journal-of-international-security/article/drawing-a-line-digital-transnational-repression-against-political-exiles-and-host-state-sovereignty/3ECDBAB553F74334CCE3DDB805BFAD0C
Drawing a line: Digital transnational repression against political exiles and host state sovereignty
Marcus Michaelsen / Johannes Thumfart – European Journal of International Security
https://www.ncsc.gov.uk/news/iranian-cyber-targeting-of-dissidents-activists-and-journalists
Iranian cyber targeting of dissidents, activists and journalists – CHOSEN BRICK
National Cyber Security Centre (NCSC) / FBI / AIVD
https://www.fbi.gov/investigate/cyber/alerts/2026
Update on Government of Iran Cyber Actors’ Deployment of Telegram C2 to Push Malware to Identified Targets
Federal Bureau of Investigation (FBI) – HEAVYGRAM
https://raaznet.com/en/reports/iran-heavygram-chosen-brick-spyware-mois
Chosen Brick: The MOIS-Linked Espionage Chain From Messaging Apps to Computer Surveillance
RaazNet Research Team
https://raaznet.com/en/reports/muddywater-char-rustywater-adversary-simulations
The World Through the Screens of Iran’s Intelligence Ministry Hackers
RaazNet Research Team
https://raaznet.com/en/reports/saqeb-windows-trojan-forensic-analysis
Saqeb: Inside the IRGC’s Windows Espionage Platform
RaazNet Research Team
https://citizenlab.ca/research/iran_two_factor_phishing/
London Calling: Two-Factor Authentication Phishing From Iran
Citizen Lab, University of Toronto
https://www.consilium.europa.eu/en/press/press-releases/2025/07/15/iran-council-sanctions-eight-individuals-and-one-entity-over-serious-human-rights-violations-and-transnational-repression/
Iran: Council sanctions eight individuals and one entity over serious human rights violations and transnational repression
Rat der Europäischen Union
https://onlinelibrary.wiley.com/doi/10.1111/glob.12372
Going after the family: Transnational repression and the proxy punishment of Middle Eastern diasporas
Dana M. Moss / Marcus Michaelsen / Gillian Kennedy – Global Networks
https://spcommreports.ohchr.org/TmSearch/RelCom?code=IRN+12%2F2025
IRN 12/2025 – Repression against Iran International personnel and their families
United Nations – Special Procedures of the Human Rights Council
https://www.tandfonline.com/doi/full/10.1080/13510347.2025.2476178
Gender-based digital transnational repression and the authoritarian targeting of women in the diaspora
Marcus Michaelsen / Siena Anstis – Democratization
https://www.tandfonline.com/doi/full/10.1080/13510347.2026.2655214
Gender-based transnational repression and the Iranian diaspora
Hannah Colpitts-Elliott / Tutku Ayhan – Democratization
https://raaznet.com/en/reports/iran-mapping-digital-surveillance-system
Policymaking and Institutional Mapping of Surveillance
RaazNet
https://www.raaznet.com/en
Research & Cyber Defense Platform
RaazNet
https://www.verfassungsschutz.de/SharedDocs/publikationen/DE/praevention_wirtschafts-und-wissenschaftsschutz/2025-01-sicherheitshinweis-fuer-die-wirtschaft.pdf
Sicherheitshinweis für die Wirtschaft
Bundesamt für Verfassungsschutz